머클 트리와 머클 증명 완벽 정리: 블록체인 전체 없이 데이터를 검증하는 법
머클 트리가 여러 거래를 하나의 루트 해시로 압축하는 원리와 포함 증명, 비트코인·이더리움·롤업 활용 사례를 쉽게 설명합니다.

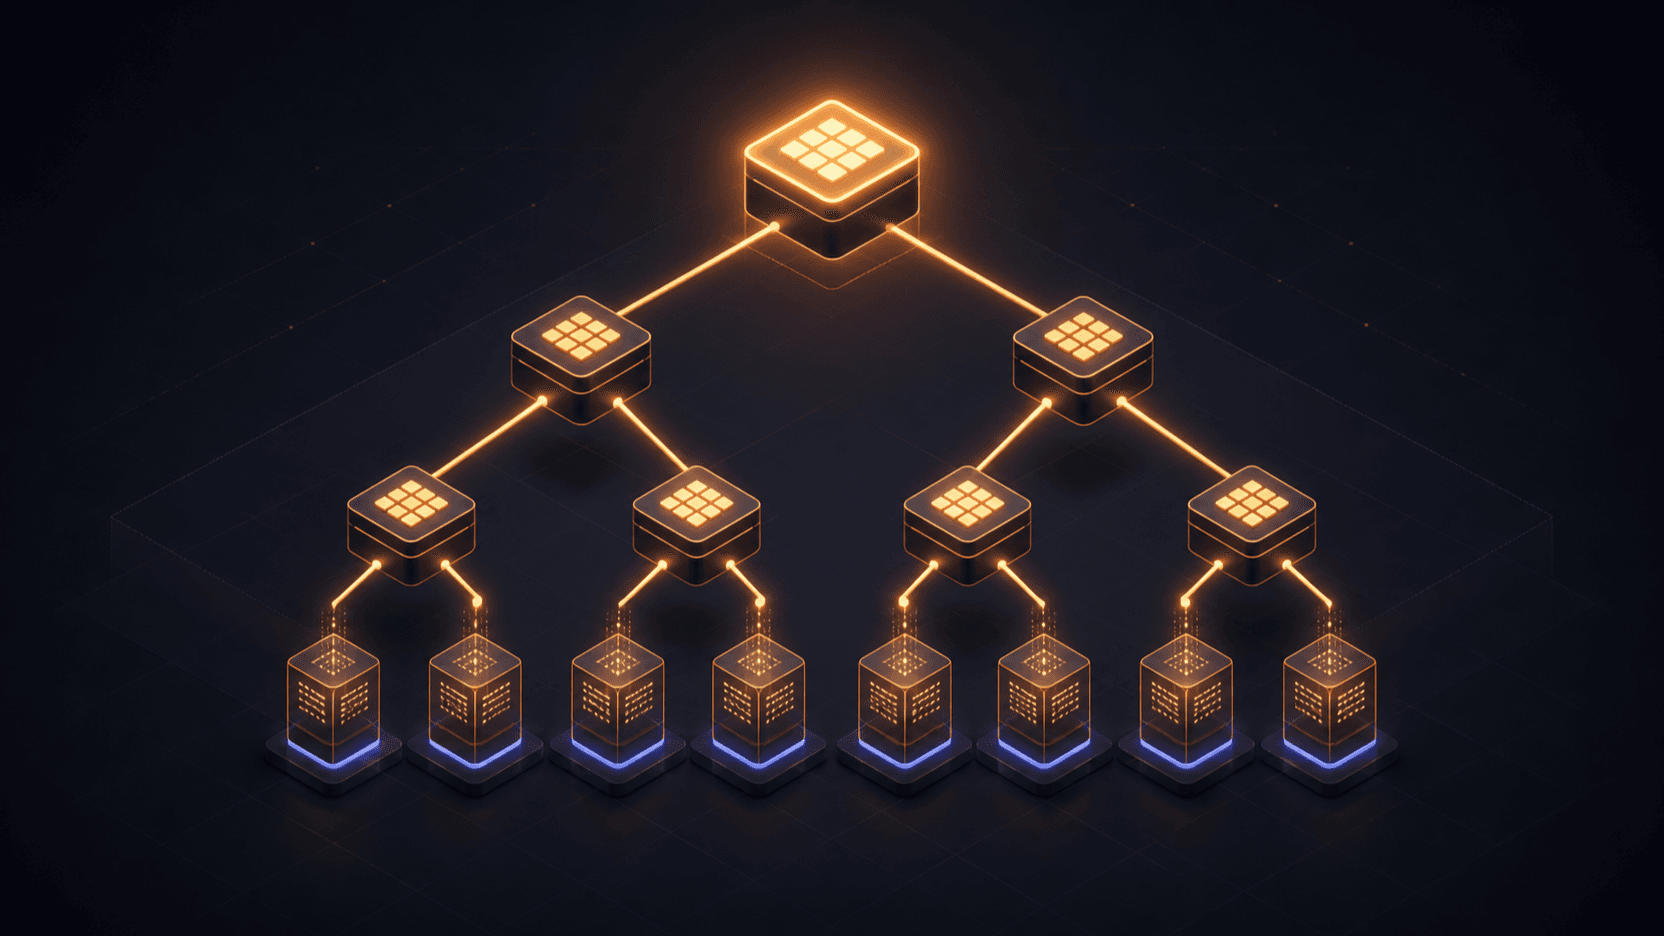
블록체인에는 수많은 기록이 있는데, 가벼운 지갑은 전체 원장을 내려받지 않고도 거래 하나를 확인할 수 있어요. 원장을 작게 복사해서가 아닙니다. **머클 증명(Merkle Proof)**이라는 짧은 해시 경로를 이용하기 때문이에요.
이 원리는 비트코인 블록 헤더부터 이더리움 상태, 롤업 증명까지 여러 블록체인 기초 기술에 쓰입니다. 다만 증명이 보장하는 범위는 좁아요. 특정 루트와 데이터의 관계를 확인할 뿐, 그 루트가 정식 체인에 속하는지, 거래가 최종 확정됐는지, 애플리케이션이 안전한지까지 보장하지는 않습니다.
머클 트리(Merkle Tree)란 무엇인가요?
머클 트리는 해시를 계층으로 쌓은 구조예요. 맨 아래 잎(Leaf)에 데이터가 있고, 잎 해시 두 개를 묶어 다시 해시합니다. 이 과정을 반복해 마지막에 값 하나만 남기는데, 이것이 **머클 루트(Merkle Root)**예요.
창고에서 상자를 봉인하는 모습을 떠올려 보세요. 상자마다 위변조 방지 봉인을 붙이고, 상자 두 개씩 다시 큰 봉인으로 묶은 뒤, 배송 묶음 전체에 최종 봉인을 붙입니다. 상자 하나를 검사할 때 모든 상자를 열 필요는 없어요. 그 상자에서 최종 봉인까지 이어지는 경로만 확인하면 됩니다.
                 루트 = H(AB || CD)
                  /              \
          AB = H(A || B)      CD = H(C || D)
             /      \            /      \
H(A) H(B) H(C) H(D)H()는 암호학적 해시 함수, ||는 두 값을 이어 붙인다는 뜻입니다. 실제 프로토콜은 직렬화 방식, 바이트 순서, 해시 함수, 홀수 개 잎 처리 규칙까지 정확히 정해요. 이 세부 규칙은 합의에 영향을 주므로 임의로 바꾸면 안 됩니다.
머클 증명은 어떻게 작동하나요?
C가 트리에 들어 있다는 사실을 증명한다고 해 볼게요. C 자체와 루트까지 올라가는 데 필요한 이웃 해시만 제시합니다.
- C를 해시합니다.
- 이웃인
H(D)와 결합해CD를 재구성해요. CD와 이웃 부모인AB를 결합해 루트를 계산합니다.- 계산한 값과 신뢰하는 루트를 비교해요.
두 값이 같으면 C가 해당 루트 아래에 포함됐다는 **포함 증명(Inclusion Proof)**이 성립합니다. C를 조금이라도 바꾸면 잎 해시부터 부모 해시, 최종 루트까지 모두 달라져요.
증명에는 모든 잎이 아니라 각 층의 이웃 해시 하나씩만 필요합니다. 균형 잡힌 트리에서는 잎이 두 배가 되어도 증명 항목이 대략 하나만 늘어요. 저장 공간이나 네트워크 대역폭, 온체인 계산이 제한된 검증자에게 유용한 이유입니다.
반대로 데이터가 없다는 **비포함 증명(Exclusion Proof)**은 모든 단순 이진 머클 트리가 자동으로 제공하지 않아요. 정렬 트리, 희소 머클 트리(Sparse Merkle Tree), 인증 트라이(Authenticated Trie)는 추가 구조를 통해 비포함 증명을 지원할 수 있습니다. 정확한 구조를 확인하지 않고 “검색 결과가 없으니 암호학적으로 부재가 증명됐다”고 판단하면 안 돼요.
머클 루트가 증명하는 것과 증명하지 않는 것
머클 루트는 정해진 규칙으로 배열된 데이터를 대표하는 압축된 약속(Commitment)이에요. 올바른 증명과 예상 루트가 있으면 전체 데이터를 받지 않고도 포함 여부를 검증할 수 있습니다.
핵심은 예상 루트를 어디서 얻었는가예요. 공격자가 만든 웹사이트에서 루트를 복사했다면, 수학적으로 맞는 증명도 쓸모가 없습니다. 지갑이나 라이트 클라이언트는 루트를 블록 헤더, 합의 상태, 최종 확정 체크포인트처럼 신뢰할 근거가 있는 정보와 연결해야 해요.
머클 증명만으로는 다음을 알 수 없습니다.
- 거래가 프로토콜의 모든 유효성 규칙을 통과했는지
- 거래를 담은 블록이 정식 체인(Canonical Chain)에 속하는지
- 확인 횟수나 최종성(Finality)이 충분한지
- 스마트 컨트랙트에 버그가 없는지
- 관련 자산이나 프로토콜이 좋은 투자 대상인지
체인 기록이 언제 되돌리기 어려워지는지는 블록체인 최종성 가이드에서 별도로 설명합니다.
비트코인은 머클 트리를 어떻게 사용하나요?
비트코인은 블록 안의 거래를 머클 루트로 요약해 블록 헤더에 저장합니다. 비트코인 개발자 문서에 따르면 거래 ID(TXID)를 합의 규칙에 맞게 정렬하고, 두 개씩 이어 붙여 이중 SHA-256 해시를 반복합니다. 코인베이스 거래 하나만 있는 블록에서는 그 거래 ID가 루트가 돼요.
검증자는 블록의 모든 거래를 받지 않고도 특정 거래의 가지(Branch)를 이용해 그 블록에 포함됐는지 확인할 수 있습니다. 그래도 신뢰할 수 있는 블록 헤더와 헤더 체인을 평가하는 절차가 필요해요. 후보 블록에 포함됐다는 사실과 충분히 확정됐다는 사실은 다릅니다.
이더리움은 인증 트라이를 어떻게 사용하나요?
이더리움 실행 레이어(Execution Layer)는 인증된 키-값 데이터를 위해 수정 머클-패트리샤 트라이(Modified Merkle-Patricia Trie, MPT)를 사용합니다. Ethereum.org 문서는 이 구조를 결정적이고 암호학적으로 검증 가능하다고 설명해요. 같은 상태는 같은 루트를 만들고, 아래의 값을 바꾸면 경로의 해시와 루트가 달라집니다.
MPT는 단순한 거래 목록용 이진 트리보다 복잡해요. 키 경로를 따라가며, 분기가 없는 긴 구간은 패트리샤 압축으로 줄입니다. 이더리움 블록 헤더는 상태, 거래, 영수증과 관련된 여러 루트에 커밋해요. 애플리케이션은 계정과 스토리지 증명을 요청할 수 있지만 RPC 형식과 클라이언트 동작도 함께 확인해야 합니다.
합의 레이어(Consensus Layer)는 구조화된 데이터를 위해 SSZ 머클화를 사용해요. 작은 루트와 가지를 이용해 값을 다시 계산한다는 원리는 같지만, 데이터 배치와 해시 규칙은 다릅니다.
롤업과 스마트 컨트랙트의 머클 증명
한 시스템이 큰 데이터셋 가운데 작은 주장 하나만 검증해야 할 때 머클 증명이 자주 등장해요.
- 롤업(Rollup): Ethereum.org의 ZK 롤업 문서는 상태 전이를 증명할 때 거래와 계정의 포함 경로가 입력으로 쓰인다고 설명합니다.
- 에어드롭 청구: 컨트랙트에는 루트 하나만 저장하고, 청구인의 주소와 할당량이 오프체인 목록에 있는지 검증할 수 있어요.
- 브릿지와 라이트 클라이언트: 목적지 시스템이 메시지나 영수증이 인증된 원본 구조에 속하는지 확인합니다. 별도의 합의 가정도 필요해요.
- 허용 목록(Allow-list): 모든 주소를 컨트랙트 스토리지에 기록하지 않고도 멤버십을 확인할 수 있습니다.
스마트 컨트랙트 개발자는 잎 인코딩을 정확히 정의해야 해요. 모호한 값 결합, 도메인 분리 누락, 중복 잎, 잘못된 쌍 순서, 루트 게시자 탈취는 해시 함수가 안전해도 전체 설계를 깨뜨릴 수 있습니다. 실행 로직의 위험은 스마트 컨트랙트 개념 가이드에서 더 살펴보세요.
리스크와 흔한 오해
- 잘못된 루트를 신뢰하는 문제: 증명은 주어진 루트에만 연결됩니다. 루트의 출처를 인증해야 해요.
- 포함과 최종성을 혼동하는 문제: 증명이 맞는 블록도 포크 경쟁에서 밀려날 수 있습니다.
- 인코딩 규칙을 무시하는 문제: 사람이 보기에는 같은 값도 직렬화 방식이 다르면 다른 해시가 나와요.
- 모든 트리가 부재를 증명한다고 가정하는 문제: 비포함 증명은 자료구조와 증명 규칙에 따라 달라집니다.
- 상태가 바뀐 뒤 예전 증명을 재사용하는 문제: 증명은 보통 특정 루트를 대상으로 하며 데이터셋이 바뀌면 낡을 수 있어요.
- 암호학을 애플리케이션 안전과 동일시하는 문제: 유효한 멤버십은 키 탈취, 컨트랙트 로직, 거버넌스, 커스터디, 시장 변동성을 막지 못합니다.
금융 애플리케이션이라면 루트 출처, 컨트랙트 주소, 증명 생성 코드, 최신 공식 문서를 직접 확인하세요. 가능하면 소액으로 먼저 시험합니다. 크립토 자산과 프로토콜은 실패하거나 가치가 크게 떨어질 수 있어요. 잃어도 감당할 수 있는 금액만 사용하고 스스로 조사하세요(DYOR).
FAQ
머클 루트는 블록체인 전체 데이터의 해시인가요?
항상 그런 것은 아니에요. 루트는 특정 프로토콜이 정한 데이터셋과 구조에 커밋합니다. 비트코인의 블록 머클 루트는 해당 블록의 거래를 다루고, 이더리움은 데이터 종류에 따라 여러 인증 구조와 루트를 사용해요.
누군가 머클 증명을 위조할 수 있나요?
예상 루트를 재구성하지 못하는 가지는 검증자가 거부해야 합니다. 다만 보안은 해시 구성, 올바른 구현, 모호하지 않은 인코딩, 진짜 예상 루트에 함께 의존해요.
머클 증명은 전체 데이터셋을 공개하나요?
아니요. 일반적인 포함 증명은 대상 데이터 또는 잎 해시와 한 경로의 이웃 해시만 공개합니다. 애플리케이션에 따라 메타데이터가 노출될 수 있으므로 “작은 증명”이 자동으로 “비공개”를 뜻하지는 않아요.
머클 증명과 영지식 증명은 같은가요?
다릅니다. 일반 머클 증명은 해시 경로를 공개하고 특정 루트에 대한 포함을 증명해요. 영지식 증명(Zero-Knowledge Proof)은 증거 데이터를 숨기면서 더 넓은 명제를 증명할 수 있습니다. 일부 ZK 시스템은 회로 안에서 머클 경로를 사용해요.
공식 자료
자료 확인일: 2026년 8월 16일
- Bitcoin Developer Reference: Merkle Trees
- Ethereum.org: Merkle Patricia Trie
- Ethereum.org: Data Structures and Encoding
- Ethereum.org: Zero-Knowledge Rollups
머클 트리는 큰 데이터셋을 작은 커밋먼트로 만들고, 머클 증명은 한 경로를 그 커밋먼트까지 검증하게 해 줍니다. 루트의 출처를 먼저 확인하고, 합의·최종성·애플리케이션 로직·금융 위험은 따로 평가하세요. 이 글은 교육 목적이며 투자 조언이 아닙니다(NFA).
함께 읽으면 좋은 글
블록체인 최종성 완전 정리: 코인 전송은 언제 진짜 확정될까요?
블록체인 최종성과 컨펌의 차이, 비트코인·이더리움·솔라나의 확정 방식을 비교하고 코인 전송 전 확인할 체크리스트를 정리해요.
 GOMTU약 5분
영지식 증명(ZKP) 완벽 정리: zk-SNARK·zk-STARK·ZK 롤업
영지식 증명은 데이터를 드러내지 않고 사실을 증명합니다. zk-SNARK·zk-STARK·ZK 롤업이 어떻게 프라이버시와 이더리움 확장을 구동하는지 정리합니다.
GOMTU약 6분
스마트 컨트랙트란? 작동 원리와 활용 사례 완전 정리 (2026)
스마트 컨트랙트의 개념부터 자판기 비유로 풀어낸 작동 원리, 디파이·NFT·RWA 활용 사례, 버그·해킹·불변성 리스크, FAQ까지 한 번에 정리했습니다.
GOMTU약 7분관련 주제 살펴보기
크립토 주소 포이즈닝: 송금 전 지갑 주소를 검증하는 방법
주소 포이즈닝은 거래 내역에 닮은 지갑 주소를 심는 사기예요. 작동 원리와 안전한 전체 주소 검증 체크리스트를 알아보세요.
GOMTU약 6분
비트코인 2,000만 개 채굴 완료: 희소성 구조, 무엇이 달라졌나
2026년 3월 9일, 비트코인 2,000만 번째 코인이 채굴됐습니다. 전체 공급량의 95.2%. 공급 구조, 반감기 일정, 과거 사이클에서 관찰된 패턴을 설명합니다. 투자 조언 아님(NFA).
GOMTU약 7분