ERC-6492 카운터팩추얼 서명: 배포 전 스마트 지갑 검증 원리
ERC-6492는 컨트랙트 배포 전 스마트 계정 서명을 검증하게 해요. 래퍼 형식과 검증 순서, 팩토리 호출·재생 공격 위험을 정리합니다.
 GOMTU약 7분
ERC-6492는 컨트랙트 배포 전 스마트 계정 서명을 검증하게 해요. 래퍼 형식과 검증 순서, 팩토리 호출·재생 공격 위험을 정리합니다.
GOMTU약 7분
EIP-5792는 디앱이 지갑에 여러 호출을 묶어 요청하고 상태를 확인하게 해요. wallet_sendCalls, 기능 탐색, 원자성과 보안 위험을 정리합니다.
GOMTU약 6분
EIP-55 체크섬 주소는 영문 대소문자에 오타 감지 정보를 담아요. 계산 원리, 검증 절차, 한계와 안전한 송금 점검법을 설명합니다.
GOMTU약 6분
EIP-6963은 window.ethereum 충돌 없이 여러 브라우저 지갑을 찾게 해요. 이벤트 흐름, 메타데이터, 한계와 사용자 보안 점검법을 설명합니다.
GOMTU약 6분
Solidity abi.encode와 abi.encodePacked의 구조 차이, 동적 값의 패킹 충돌 원리, 해시와 컨트랙트 호출에 맞는 안전한 선택법을 설명합니다.
GOMTU약 5분
EIP-712 타입 데이터 서명의 구조와 도메인 분리, 해시 과정, 재생 공격 위험, 서명 전 확인 항목을 쉽게 설명합니다.
GOMTU약 5분이더리움 프록시 컨트랙트의 delegatecall 구조, 투명·UUPS·비콘 방식의 차이와 실제 업그레이드 권한을 안전하게 확인하는 법을 설명해요.
GOMTU약 8분
Sign-In with Ethereum은 비밀번호 대신 ERC-4361 메시지로 로그인해요. 작동 원리, 필수 필드, 개인정보 한계와 안전 점검법을 알아봅니다.
GOMTU약 6분주소 포이즈닝은 거래 내역에 닮은 지갑 주소를 심는 사기예요. 작동 원리와 안전한 전체 주소 검증 체크리스트를 알아보세요.
GOMTU약 6분
크립토 트랜잭션 시뮬레이션으로 서명 전 자산 이동·승인·가스 변화를 미리 확인하는 법과 결과를 맹신하면 안 되는 이유를 정리합니다.
GOMTU약 5분
이더리움 약한 주관성 체크포인트가 장거리 공격을 막는 원리, 체크포인트 동기화 과정과 노드 운영 시 검증할 점을 알아봅니다.
GOMTU약 5분이더리움 라이트 클라이언트가 헤더와 RPC 데이터를 검증하는 원리, 트러스트리스 RPC의 범위와 보안·프라이버시 한계를 정리합니다.
GOMTU약 4분
초안 ERC-7715가 dApp에 제한된 스마트 월렛 권한을 주는 방식과 지출 한도, 만료, 승인 전 확인할 보안 리스크를 설명해요.
GOMTU약 6분
ERC-4337 페이마스터가 가스비를 대납하고 토큰 결제를 지원하는 원리, 사용자 확인 사항과 보안·가용성 리스크를 쉽게 설명해요.
GOMTU약 5분
이더리움 콜데이터의 함수 셀렉터와 ABI 인코딩 구조, 익스플로러 해석 원리, 컨트랙트 서명 전 확인할 보안 항목을 설명합니다.
GOMTU약 5분
ERC-1271은 스마트 컨트랙트 지갑이 프로그래밍된 규칙으로 서명을 검증하게 해요. isValidSignature의 작동 원리와 호환성·보안 위험을 정리합니다.
GOMTU약 6분
ERC-2612 Permit과 유니스왑 Permit2의 작동 방식, 권한 범위, 만료 구조와 서명 피싱을 피하기 위한 안전 점검법을 비교합니다.
GOMTU약 6분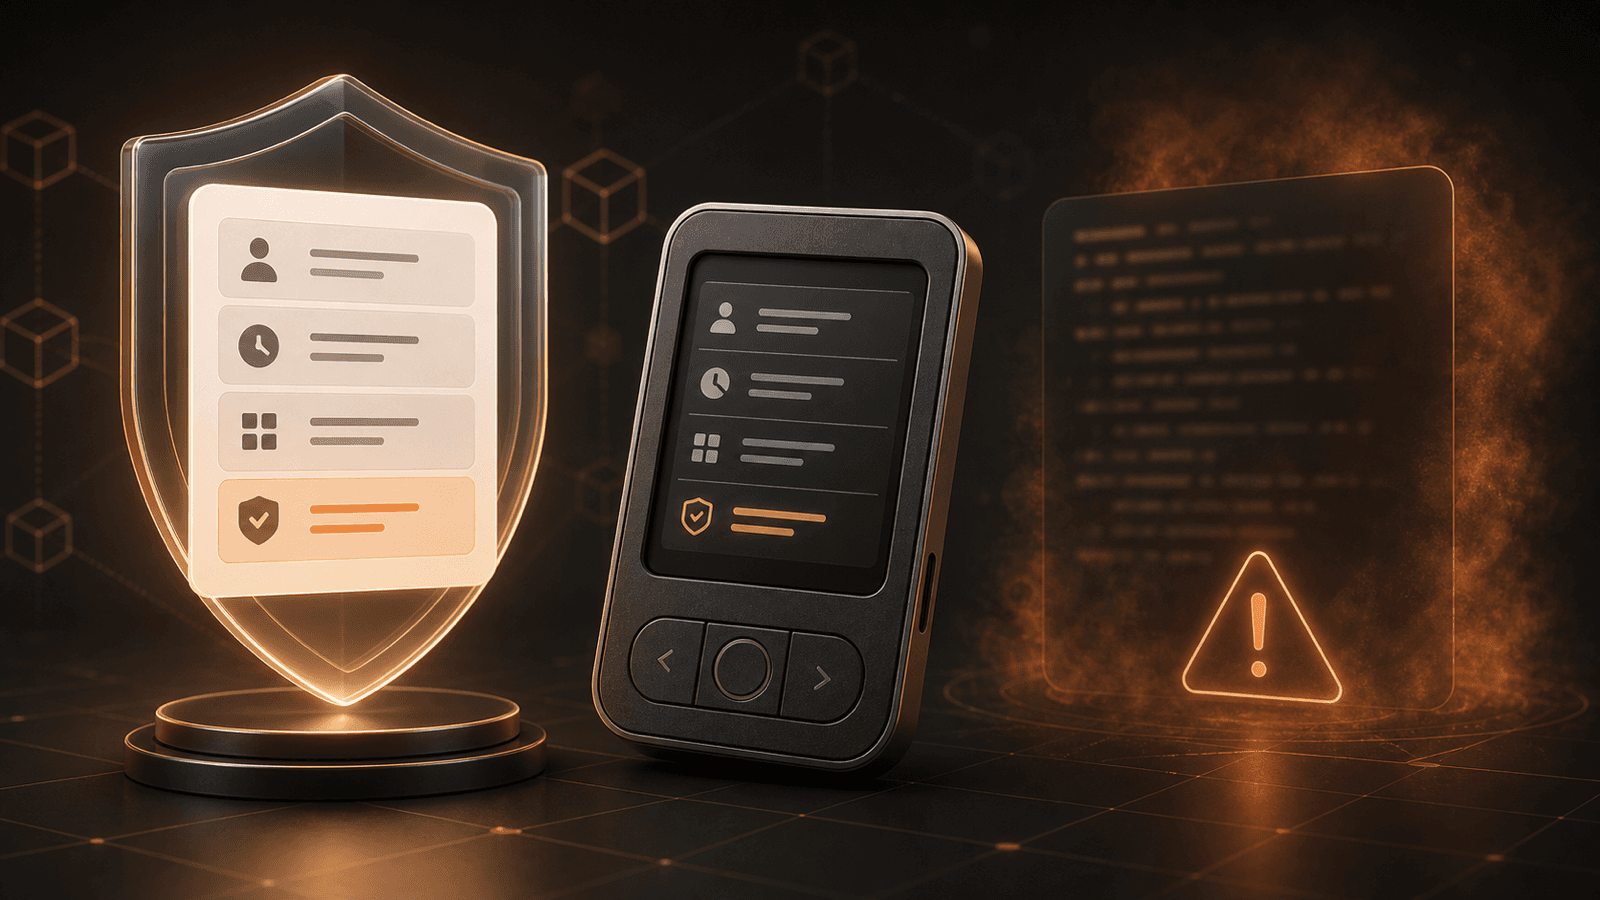
클리어 사이닝은 지갑 요청을 읽을 수 있게 보여줘요. 블라인드 사이닝과의 차이, EIP-712·ERC-7730, 서명 전 점검법을 정리합니다.
GOMTU약 6분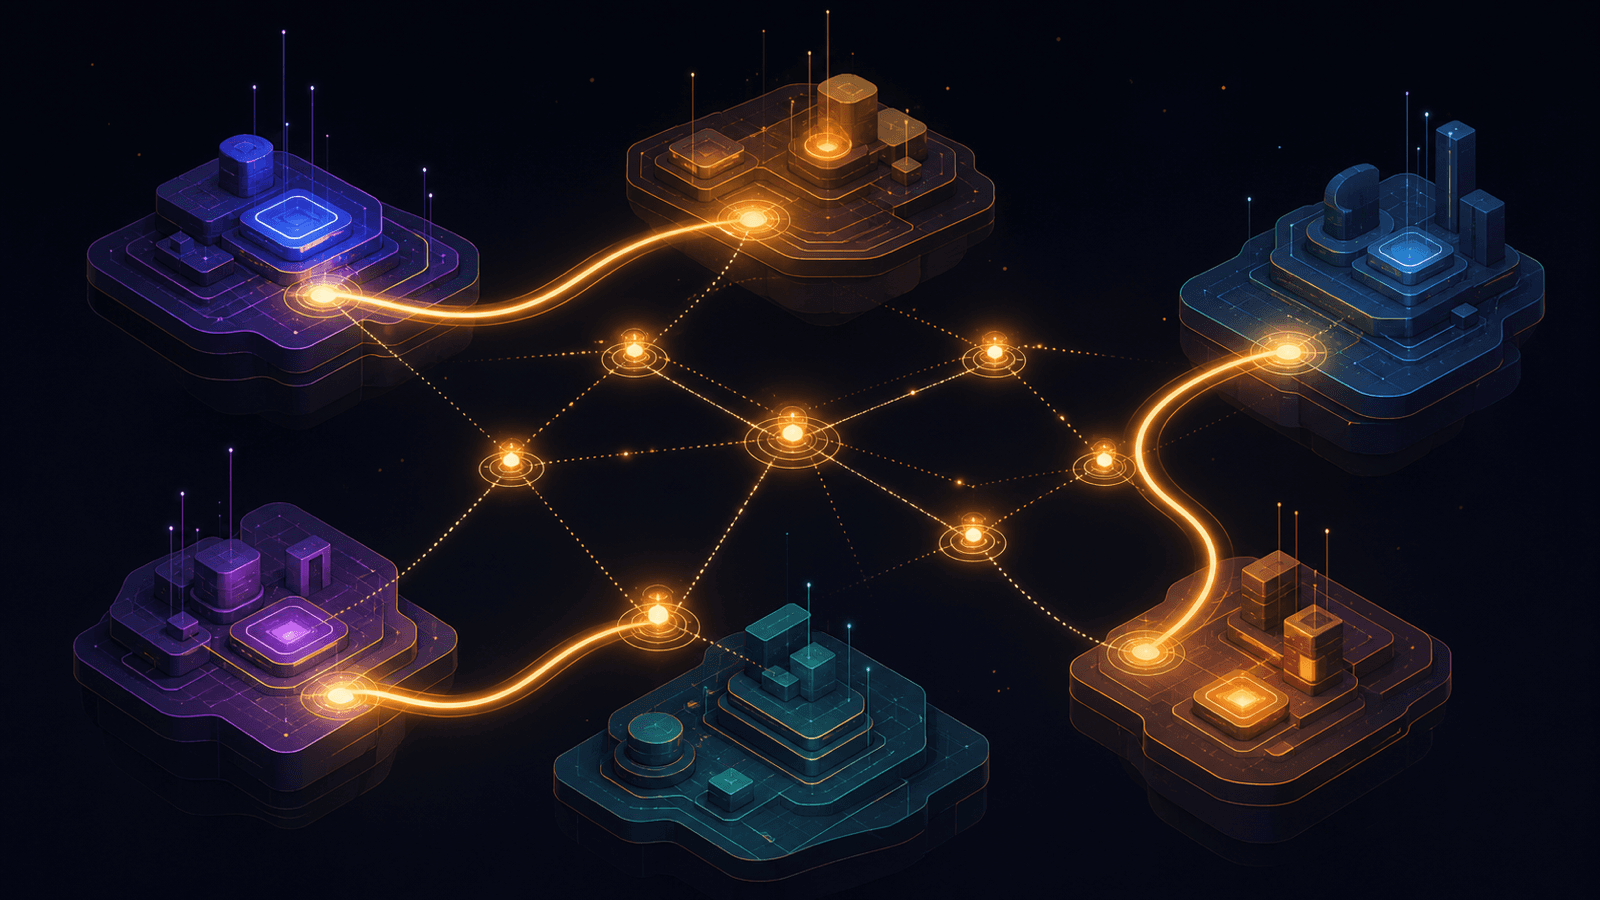
크로스체인 인텐트는 복잡한 브릿지 경로 대신 원하는 결과를 요청해요. 솔버·리졸버·정산 구조와 ERC-7683의 한계까지 설명합니다.
GOMTU약 6분
이더리움 검증자 슬래싱과 일반 다운타임 벌금의 차이, 세 가지 발생 조건, 상관관계 페널티와 운영자가 확인할 예방 체크리스트를 정리합니다.
GOMTU약 7분
패스키 크립토 지갑은 시드 문구 대신 기기 인증으로 시작해요. 작동 원리, 보호 범위, 복구 구조와 남는 리스크를 쉽게 정리합니다.
GOMTU약 6분
블록체인 최종성과 컨펌의 차이, 비트코인·이더리움·솔라나의 확정 방식을 비교하고 코인 전송 전 확인할 체크리스트를 정리해요.
GOMTU약 5분
양자컴퓨터가 크립토 지갑 키에 미치는 영향, 이더리움의 대응, 그리고 지금 사용자가 해야 할 일과 피해야 할 행동을 정리해요.
GOMTU약 6분
시드 문구 하나는 단일 실패점이에요. 멀티시그와 MPC 지갑은 이를 아주 다른 방식으로 해결해요. 각각의 원리, 누가 어느 걸 써야 하는지, 그리고 진짜 리스크까지. NFA.
GOMTU약 5분
MEV는 블록체인 거래 순서를 재배열해 뽑아가는 보이지 않는 수익이에요 — DEX 거래마다 조용히 손해를 끼치죠. 샌드위치 공격 원리와 나를 지키는 법을 알려드려요. NFA.
GOMTU약 5분
지갑 드레이너는 키를 훔치지 않아요 — 당신이 승인하도록 속입니다. 토큰 승인의 원리, 드레이너가 이를 악용하는 방식, 그리고 승인을 확인·취소하는 법을 알려드려요. NFA.
GOMTU약 4분
핫 월렛과 콜드 월렛, 내 코인은 어디에 둬야 할까요? 보안·편의·비용·용도를 비교하고, 하드웨어 지갑이 실제로 어떻게 작동하는지까지 쉽게 풀었어요. NFA.
GOMTU약 6분
계정 추상화와 ERC-4337 스마트 월렛의 작동 원리를 쉽게 설명해요. 시드리스 복구, 가스리스 거래, 패스키까지 — 2026년 더 똑똑한 크립토 지갑 완벽 가이드.
GOMTU약 6분
크로스체인 브릿지가 무엇인지, Lock-and-Mint·유동성 풀 방식의 차이, 단계별 안전 사용법, 한화 수조 원 규모 해킹 역사와 무제한 승인 위험까지 한 번에 정리합니다.
GOMTU약 8분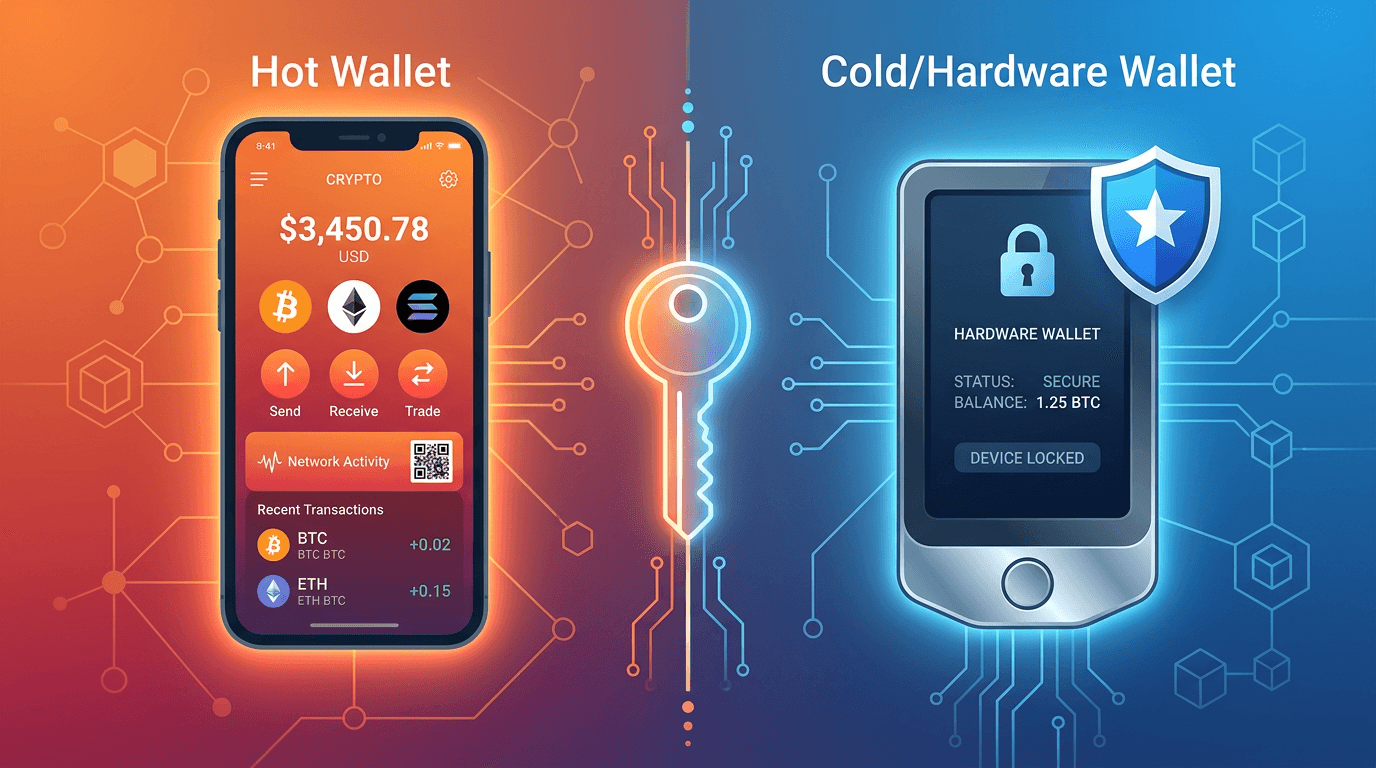
시드 문구, 스마트 월렛, 브릿지 리스크, 사기 예방까지 — 온체인 자산을 지키는 모든 것을 한곳에 정리했어요.
GOMTU약 9분