EIP-8141 프레임 트랜잭션: 네이티브 계정 추상화 가이드
EIP-8141 프레임 트랜잭션이 검증·가스 결제·실행을 어떻게 분리하고 네이티브 계정 추상화를 구현하려는지 알아봅니다.

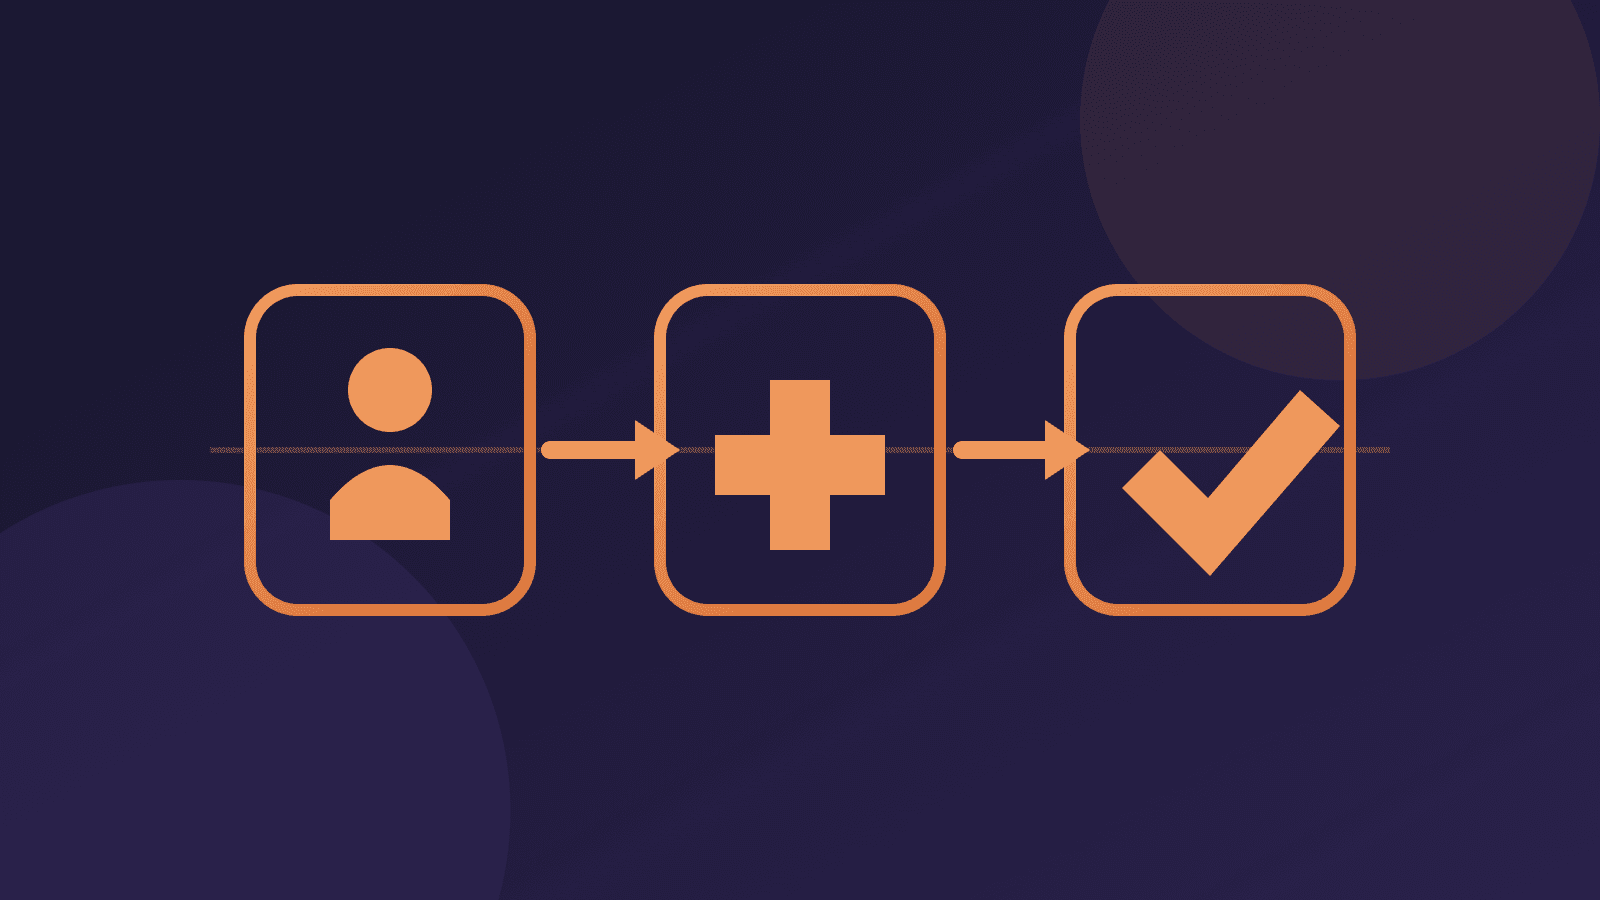
이더리움 지갑에는 프로그래밍 가능한 기능이 늘었지만, 지금은 별도 컨트랙트 시스템이나 위임 코드가 중간에 필요해요. EIP-8141은 더 근본적인 질문을 던집니다. 하나의 트랜잭션이 검증, 가스 결제, 실행을 서로 다른 단계로 직접 표현하면 어떨까요? 스마트 월렛 인프라를 단순화할 가능성이 있지만, 암호화폐 지갑 보안 관점에서 새로운 신뢰 경계도 알아야 합니다.
Important
2026년 8월 12일 기준 EIP-8141은 **초안(Draft)**이며 이더리움에 활성화된 기능이 아닙니다. 이더리움 공식 자료도 특정 업그레이드에 확정됐다고 말하지 않고 ‘포함 검토’ 단계로 설명해요. 설계와 일정은 바뀔 수 있습니다.
EIP-8141이 제안하는 것
공식 EIP-8141 명세는 **프레임 트랜잭션(Frame Transaction)**이라는 새 트랜잭션 형식을 제안해요. 하나의 고정된 서명자와 가스 결제자가 한 번에 호출하는 대신, 역할이 정해진 여러 프레임을 순서대로 담습니다.
일반 트랜잭션이 계산원에게 건네는 밀봉된 지시서 한 장이라면, 프레임 트랜잭션은 단계별 업무 문서를 묶은 파일과 비슷해요. 먼저 사용자를 검증하고, 누가 비용을 낼지 승인한 뒤, 토큰 승인을 실행하고, 마지막으로 스왑을 처리할 수 있습니다. 프로토콜이 각 단계의 경계를 직접 인식하는 구조예요.
초안에는 세 가지 주요 모드가 있습니다.
- VERIFY: 일반적인 상태 변경 없이 계정 규칙을 검증하고 결제나 실행 권한을 승인해요.
- SENDER: 실행 승인이 끝난 뒤 계정 주소를 호출자로 사용해 실제 작업을 수행합니다.
- DEFAULT: 프로토콜이 정한 진입점(Entry Point)에서 주변 로직을 실행해요.
계정별 인증과 비용 지불 로직이 트랜잭션 흐름에 들어가므로 ‘네이티브 계정 추상화(Native Account Abstraction)’라고 불립니다. 이더리움 계정 추상화 로드맵은 외부 소유 계정(EOA)과 스마트 컨트랙트 계정의 경직된 구분을 줄여, 지갑이 프로그래밍 가능한 인증을 사용하게 하는 것이 목표라고 설명해요.
프레임 트랜잭션은 어떻게 작동하나요?
프레임 트랜잭션에는 송신자, 논스(Nonce), 수수료 필드, 서명 목록, 순서가 있는 frames 목록이 들어갑니다. 큰 흐름은 다음과 같아요.
- 프로토콜이 송신자의 논스와 서명 객체를 확인합니다.
VERIFY프레임이 계정 규칙을 실행해 결제, 실행 또는 둘 다 승인해요.- 하나 이상의
SENDER프레임이 사용자가 원하는 작업을 수행합니다. - 가스 결제자가 반드시 정해져야 하며, 사용하지 않은 가스는 그 결제자에게 환급돼요.
- 영수증에는 프레임별 실행 결과가 기록됩니다.
현재 일반 EOA에서는 같은 ECDSA 키가 요청을 인증하고, 해당 계정이 ETH로 가스를 낸다는 전제까지 함께 가집니다. EIP-8141은 이 책임을 분리하려고 해요.
초안은 secp256k1, P-256, 임의 서명 데이터를 위한 서명 객체도 정의합니다. 모든 서명 방식이 자동으로 안전해진다는 뜻은 아니에요. 임의 형식은 지갑 코드가 정확히 검증해야 합니다. 다만 서로 다른 인증 방식을 연결할 프로토콜 차원의 경로를 제시한다는 의미가 있어요.
사용자에게 생길 수 있는 변화
EIP-8141과 같은 설계가 실제로 도입되고 지갑이 안전하게 구현한다면, 여러 스마트 월렛 기능이 더 적은 중간 인프라로 작동할 수 있습니다.
원자적 배치 실행
여러 프레임을 묶어 전부 성공하거나 전부 되돌리도록 만들 수 있어요. 명세는 토큰 승인 후 스왑하는 흐름을 예로 듭니다. 스왑이 실패하면 앞선 토큰 승인도 되돌려, 불필요한 허용량(Allowance)이 남는 상황을 줄일 수 있어요.
가스 대납과 토큰 수수료
다른 계정이나 컨트랙트가 결제를 승인할 수 있습니다. 앱이 신규 사용자의 가스를 대신 내거나, 서비스가 지원 토큰을 받은 뒤 ETH 가스를 정산하는 흐름이 가능해질 수 있어요. 단, ‘가스리스(Gasless)’는 공짜가 아닙니다. 누군가는 반드시 비용을 냅니다. 경제 구조는 ERC-4337 페이마스터 가이드에서 더 자세히 볼 수 있어요.
유연한 계정 인증
프로그래밍 가능한 검증은 다중서명, 패스키(Passkey), 복구 규칙, 향후 새로운 암호 체계를 지원할 수 있습니다. 이더리움의 장기 보안 로드맵은 네이티브 계정 추상화와 서명 민첩성(Signature Agility)을 연결해 설명해요. 미래에 양자내성 서명으로 이전해야 할 때 가능한 통로가 될 수 있다는 뜻이지, 지금 당장 양자 공격이 가능하다는 뜻은 아닙니다.
외부 역할 감소 가능성
ERC-4337은 프로토콜 변경 없이 사용자 작업(UserOperation), 번들러(Bundler), 엔트리포인트 컨트랙트를 사용합니다. 네이티브 계정 추상화는 이 흐름의 더 많은 부분을 이더리움 안으로 옮겨요. 특수 릴레이 의존성은 줄 수 있지만, 지갑 컨트랙트와 앱 인프라, 구현 위험까지 없어지는 것은 아닙니다.
EIP-8141, ERC-4337, EIP-7702 비교
세 접근법은 겹치는 부분이 있지만 서로 같지 않아요.
| 방식 | 작동 위치 | 핵심 아이디어 | 현재 상태 |
|---|---|---|---|
| ERC-4337 | 컨트랙트·오프체인 인프라 | 사용자 작업을 번들러가 엔트리포인트로 전달 | 배포된 생태계 표준 |
| EIP-7702 | 이더리움 프로토콜 | 기존 EOA가 스마트 계정 코드에 실행을 위임 | Pectra에서 활성화 |
| EIP-8141 | 제안된 이더리움 프로토콜 | 검증·결제·실행을 프레임으로 분리 | 초안 |
EIP-7702 지갑 위임은 기존 주소가 위임 코드를 실행하게 하지만, 아래에는 기존 EOA 트랜잭션 모델이 남아 있어요. EIP-8141은 처음부터 프로그래밍 가능한 계정을 전제로 새 트랜잭션 구조를 제안합니다.
이더리움 재단의 2026년 4월 프로토콜 체크포인트에 따르면, 클라이언트 개발자들이 구체적인 계정 추상화 설계에 합의하지 못한 뒤 EIP-8141은 ‘포함 검토(Considered for Inclusion)’ 상태가 됐어요. 검토는 활발한 논의를 뜻할 뿐, 도입 보장이 아닙니다.
위험과 아직 풀리지 않은 문제
프로토콜이 직접 지원한다고 지갑 로직이 자동으로 안전해지지는 않아요.
- 초안 변경 위험: 필드, 명령어, 멤풀 규칙, 업그레이드 대상이 확정 전에 바뀔 수 있습니다.
- 검증 버그: 계정 규칙이 의도하지 않은 서명, 권한 범위, 재사용 공격을 허용할 수 있어요.
- 결제자 위험: 대납 정책이 요청을 거절하거나 토큰을 잘못 청구하고 새로운 상대방 위험을 만들 수 있습니다.
- 멤풀 서비스 거부: 노드가 비용을 받지 못한 채 비싼 검증을 반복하지 않도록 엄격한 규칙이 필요해요.
- 화면 표시 혼란: 어떤 프레임이 실행과 결제를 승인하고 토큰 권한을 주는지 사용자가 놓칠 수 있습니다.
- 컨트랙트 위험: 프로그래밍 가능한 계정은 여전히 코드, 감사, 거버넌스, 복구 설계에 의존해요.
원자적 배치는 일부 실패 위험을 줄이지만 악성 작업까지 막아 주지는 않습니다. 지갑은 대상 주소, 자산, 가스 결제자, 프레임 순서, 실패 시 전체 취소 여부를 사람이 읽을 수 있게 보여 줘야 해요.
사용자와 개발자를 위한 체크리스트
EIP-8141이 확정·활성화되기 전에는 지금 당장 “EIP-8141을 켜야 한다”며 서명을 요구하는 사이트를 거절하세요. 메인넷에서 활성화할 기능이 아직 없습니다.
향후 프레임 트랜잭션이 출시된다면 다음을 확인하세요.
- ethereum.org, EIP 저장소, 지갑 공식 릴리스 노트에서 지원 여부를 교차 확인합니다.
- 배치의 마지막 작업만 보지 말고 모든 작업의 설명을 읽어요.
- 누가 가스를 내며 어떤 토큰이나 허용량으로 결제자를 상환하는지 확인합니다.
- 원자적 배치인지, 한 프레임 실패 후 무엇이 남는지 확인해요.
- 새 지갑 기능은 별도의 소액 계정으로 먼저 테스트합니다.
- 복구 정보는 오프라인에 보관하고 ‘업그레이드’ 페이지에 시드 문구를 입력하지 마세요.
개발자는 오래된 초안을 복사하지 말고 최신 명세를 따라야 합니다. 서명 범위, 재사용 방지, 부분 실패, 결제자 회계, 공개 멤풀 자원 제한을 공격자 관점에서 시험해야 해요.
자주 묻는 질문
EIP-8141은 이더리움 메인넷에서 사용할 수 있나요?
아니요. 2026년 8월 12일 기준 EIP 페이지의 상태는 초안입니다. 향후 업그레이드 후보로 논의됐지만 활성화되지는 않았어요.
ERC-4337을 대체하나요?
자동으로 대체하지 않습니다. ERC-4337에는 이미 배포된 지갑과 인프라가 있어요. 네이티브 설계가 미래 흐름을 단순화하거나 기존 시스템과 공존할 수 있습니다.
스테이블코인으로 가스를 낼 수 있나요?
초안은 별도 결제자와 토큰 정산 흐름을 지원할 수 있어요. 이더리움의 가스 회계 자체는 ETH 기준이며, 실제 교환 방식과 위험은 지갑·결제자 로직이 정합니다.
원자적 배치면 스왑이 안전한가요?
스왑 실패 뒤 토큰 승인만 남는 부분 실행을 막을 수 있습니다. 하지만 공정한 가격, 안전한 컨트랙트, 정직한 화면을 보장하지는 않아요.
양자내성과 어떤 관계가 있나요?
프로그래밍 가능한 검증은 계정이 다른 서명 체계로 옮기는 일을 쉽게 만들 수 있습니다. 이는 미래의 이전 수단이며, 현재 지갑이 즉각적인 양자 공격을 받는다는 증거가 아닙니다.
핵심 정리
EIP-8141은 이더리움 트랜잭션을 검증, 결제 승인, 실행이라는 명시적인 프레임의 순서로 다시 설계합니다. 배치, 가스 대납, 유연한 인증을 더 네이티브하게 만들 수 있어요. 그러나 현재는 공학적·거버넌스 쟁점이 남은 초안입니다.
공식 1차 자료를 확인하고, 성급한 ‘활성화’ 서명을 의심하며, EIP 번호보다 실제 지갑 구현을 평가하세요. 이 글은 교육 목적이며 투자 조언이 아닙니다(NFA). 암호화폐 활동은 되돌릴 수 없는 손실을 낳을 수 있으므로 잃어도 되는 금액만 사용하고 스스로 조사하세요(DYOR).
함께 읽으면 좋은 글
계정 추상화란? 스마트 월렛(ERC-4337) 완벽 정리 (2026)
계정 추상화와 ERC-4337 스마트 월렛의 작동 원리를 쉽게 설명해요. 시드리스 복구, 가스리스 거래, 패스키까지 — 2026년 더 똑똑한 크립토 지갑 완벽 가이드.
 GOMTU약 6분
EIP-7702 지갑 위임 보안 가이드: 서명 전 확인할 것
EIP-7702 지갑 위임의 작동 원리와 스마트 계정 기능, 피싱 위험, 의심 신호, 안전한 서명 체크리스트를 설명합니다.
GOMTU약 5분
ERC-4337 페이마스터란? 가스비 대납과 토큰 결제 원리
ERC-4337 페이마스터가 가스비를 대납하고 토큰 결제를 지원하는 원리, 사용자 확인 사항과 보안·가용성 리스크를 쉽게 설명해요.
GOMTU약 5분관련 주제 살펴보기
이더리움 트랜잭션 대기 중: 원인 진단·속도 높이기·취소 방법
이더리움 트랜잭션이 대기 중인 이유와 논스·가스비의 관계를 알아보고, 기다리기·속도 높이기·취소 중 안전한 대응을 선택해 보세요.
GOMTU약 6분
폴카닷 반감기 2026: DOT 공급 상한 21억 개, 토크노믹스 대전환 총정리
2026년 3월 14일 폴카닷 최초 반감기 시행. 연간 발행량 53.6% 삭감, 21억 개 공급 상한, 스테이킹 구조 개편까지 DOT 홀더가 알아야 할 핵심을 정리합니다.
GOMTU약 7분