ERC-7579 모듈형 스마트 계정: 검증·실행·훅과 보안 리스크
초안 ERC-7579가 모듈형 스마트 계정을 어떻게 표준화하는지, 네 가지 모듈 역할과 설치 전 확인할 보안 위험을 설명해요.
 GOMTU약 7분
초안 ERC-7579가 모듈형 스마트 계정을 어떻게 표준화하는지, 네 가지 모듈 역할과 설치 전 확인할 보안 위험을 설명해요.
GOMTU약 7분
이더리움 블록 헤더가 부모 블록, 상태·트랜잭션·영수증 루트, 가스와 시간을 어떻게 묶는지 RPC 관점에서 설명합니다.
GOMTU약 7분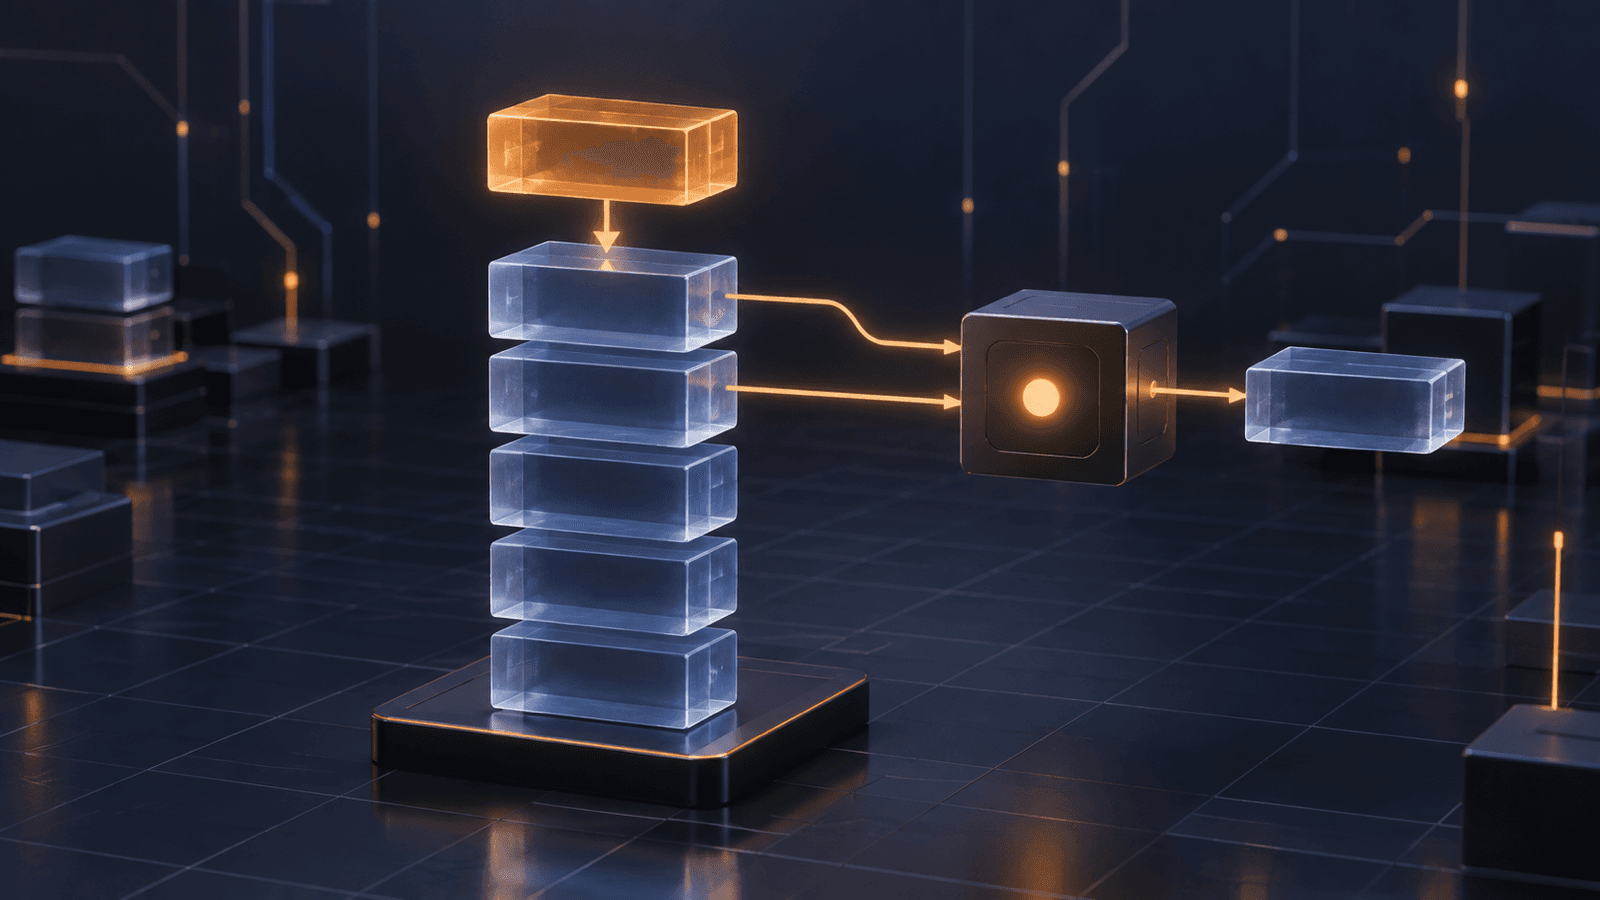
EVM 스택이 이더리움 바이트코드를 실행하는 원리와 PUSH·DUP·SWAP 연산, 스택 오류 및 Solidity Stack Too Deep 대응법을 설명합니다.
GOMTU약 7분
EIP-8250 키드 논스가 프레임 트랜잭션에 독립 논스 영역을 만드는 원리와 프라이버시 활용, 남은 위험을 설명합니다.
GOMTU약 6분
Cancun 이후 이더리움 SELFDESTRUCT의 동작, EIP-6780 예외, CREATE2 재배포가 막히는 이유와 안전한 종료 설계를 설명해요.
GOMTU약 6분
ERC-7930은 계정과 체인을 하나의 바이너리 형식으로 묶어요. 필드 구조, ERC-7828 표시 방식, 활용처와 보안 한계를 설명합니다.
GOMTU약 7분
EIP-8070이 이더리움 노드에 블롭 셀 샘플링을 도입하는 원리, eth/72의 대역폭 절감 구조와 데이터 가용성·배포 리스크를 설명합니다.
GOMTU약 7분
이더리움 ePBS는 제안자와 빌더의 교환을 프로토콜에 넣어요. 입찰, 페이로드 공개, PTC 투표, 지급 구조와 리스크를 설명합니다.
GOMTU약 6분
EIP-7778은 사용자 가스 환급은 유지하면서 블록 여유 공간에서는 제외해요. 두 계산 장부, 영수증 영향, 리스크와 글램스테르담 상태를 설명합니다.
GOMTU약 7분
EIP-7906 트랜잭션 어설션이 잔액·스토리지·코드·이벤트 변화를 커밋 전에 검사하는 원리와 POST_TX 구조, 한계를 설명합니다.
GOMTU약 7분
이더리움 리버트 데이터의 ABI 인코딩, Solidity Error·Panic·커스텀 에러의 차이와 선택자를 신뢰하면 안 되는 이유를 설명해요.
GOMTU약 8분
이더리움 프리컴파일이 고정 주소에서 네이티브 암호 연산을 제공하는 원리, Fusaka 이후 활성 목록과 안전한 호출 체크리스트를 설명해요.
GOMTU약 8분
EIP-4788이 부모 비콘 블록 루트를 EVM에 전달하는 과정, 8191개 링 버퍼 구조, SSZ 증명과 최종성 리스크를 설명합니다.
GOMTU약 6분
EIP-2780이 이더리움 인트린식 가스를 분해하는 방식, 런타임 상태 가스가 붙는 경우, 글램스테르담 전 지갑·개발자 점검 항목을 설명해요.
GOMTU약 6분
이더리움 JSON-RPC 블록 태그가 상태 기준점을 고르는 원리와 latest, safe, finalized, pending, 블록 번호·해시의 선택 기준을 설명해요.
GOMTU약 6분
EIP-7954는 이더리움 런타임 코드와 초기화 코드 한도를 높일 예정이에요. 24 KiB에서 64 KiB로 바뀌는 규칙과 배포 영향을 설명합니다.
GOMTU약 6분
EIP-7928 블록 레벨 액세스 리스트가 이더리움 상태 접근을 기록하고 병렬 검증·무실행 동기화를 돕는 원리와 EIP-2930과의 차이를 설명해요.
GOMTU약 7분
EIP-8037 상태 가스와 EIP-8038 상태 접근 비용이 이더리움 가스 가정을 어떻게 바꾸는지, 영향받는 컨트랙트와 테스트 방법을 설명해요.
GOMTU약 7분
EVM 메모리의 수명과 확장 가스 계산, Solidity 프리 메모리 포인터, 인라인 어셈블리에서 피해야 할 오류를 설명합니다.
GOMTU약 7분
ERC-6492는 컨트랙트 배포 전 스마트 계정 서명을 검증하게 해요. 래퍼 형식과 검증 순서, 팩토리 호출·재생 공격 위험을 정리합니다.
GOMTU약 7분
EIP-5792는 디앱이 지갑에 여러 호출을 묶어 요청하고 상태를 확인하게 해요. wallet_sendCalls, 기능 탐색, 원자성과 보안 위험을 정리합니다.
GOMTU약 6분
eth_getProof 응답의 계정·스토리지 증명을 블록 상태 루트와 연결해 검증하는 원리, 절차, 신뢰 경계와 한계를 설명합니다.
GOMTU약 7분
이더리움 초기화 코드가 한 번 실행된 뒤 런타임 바이트코드를 반환하는 과정과 생성자 인자, 가스, 크기 제한, 검증, CREATE2의 관계를 설명해요.
GOMTU약 7분
EIP-55 체크섬 주소는 영문 대소문자에 오타 감지 정보를 담아요. 계산 원리, 검증 절차, 한계와 안전한 송금 점검법을 설명합니다.
GOMTU약 6분
EIP-6963은 window.ethereum 충돌 없이 여러 브라우저 지갑을 찾게 해요. 이벤트 흐름, 메타데이터, 한계와 사용자 보안 점검법을 설명합니다.
GOMTU약 6분
EIP-7708은 네이티브 ETH 전송을 영수증 로그로 조회하게 해요. 로그 형식과 제외 항목, 도입 상태, 안전한 인덱서 전환법을 정리합니다.
GOMTU약 6분
이더리움 레거시·액세스 리스트·동적 수수료·블롭·Set Code 트랜잭션의 타입 바이트, 수수료 필드, 용도와 리스크를 설명합니다.
GOMTU약 8분
Solidity가 이더리움 컨트랙트 스토리지 슬롯을 배치하는 원리와 매핑·배열 위치 계산, eth_getStorageAt 검증 방법을 설명합니다.
GOMTU약 7분
이더리움 CREATE2가 팩토리·솔트·초기화 코드로 컨트랙트 주소를 미리 계산하는 원리와 Solidity 예제, 활용법, 보안 점검을 설명해요.
GOMTU약 6분
Solidity abi.encode와 abi.encodePacked의 구조 차이, 동적 값의 패킹 충돌 원리, 해시와 컨트랙트 호출에 맞는 안전한 선택법을 설명합니다.
GOMTU약 5분
이더리움 RLP 인코딩이 바이트와 중첩 리스트를 표준 스트림으로 바꾸는 원리, 접두부 범위와 트랜잭션·트라이 활용을 설명해요.
GOMTU약 6분
이더리움 트랜지언트 스토리지의 수명, EIP-1153 명령어, Solidity 사용법과 재진입·조합성 리스크를 공식 문서로 설명해요.
GOMTU약 7분
EIP-712 타입 데이터 서명의 구조와 도메인 분리, 해시 과정, 재생 공격 위험, 서명 전 확인 항목을 쉽게 설명합니다.
GOMTU약 5분EIP-2930 액세스 리스트가 주소와 스토리지 슬롯을 미리 웜 상태로 만드는 원리, 가스 계산, eth_createAccessList의 한계를 설명해요.
GOMTU약 6분
이더리움 계정 논스가 거래 순서를 정하고 재전송을 막는 원리, 논스 공백과 대체 거래, RPC 조회 시 주의점을 설명합니다.
GOMTU약 7분
이더리움 트랜잭션 영수증의 status, gasUsed, 로그, 컨트랙트 주소, 타입 및 영수증 루트가 무엇을 증명하는지 설명합니다.
GOMTU약 6분이더리움 프록시 컨트랙트의 delegatecall 구조, 투명·UUPS·비콘 방식의 차이와 실제 업그레이드 권한을 안전하게 확인하는 법을 설명해요.
GOMTU약 8분
이더리움 머클 패트리샤 트라이는 계정·컨트랙트 저장소·트랜잭션·영수증을 작은 루트에 연결해요. 구조와 증명 원리를 알아봅니다.
GOMTU약 5분
Sign-In with Ethereum은 비밀번호 대신 ERC-4361 메시지로 로그인해요. 작동 원리, 필수 필드, 개인정보 한계와 안전 점검법을 알아봅니다.
GOMTU약 6분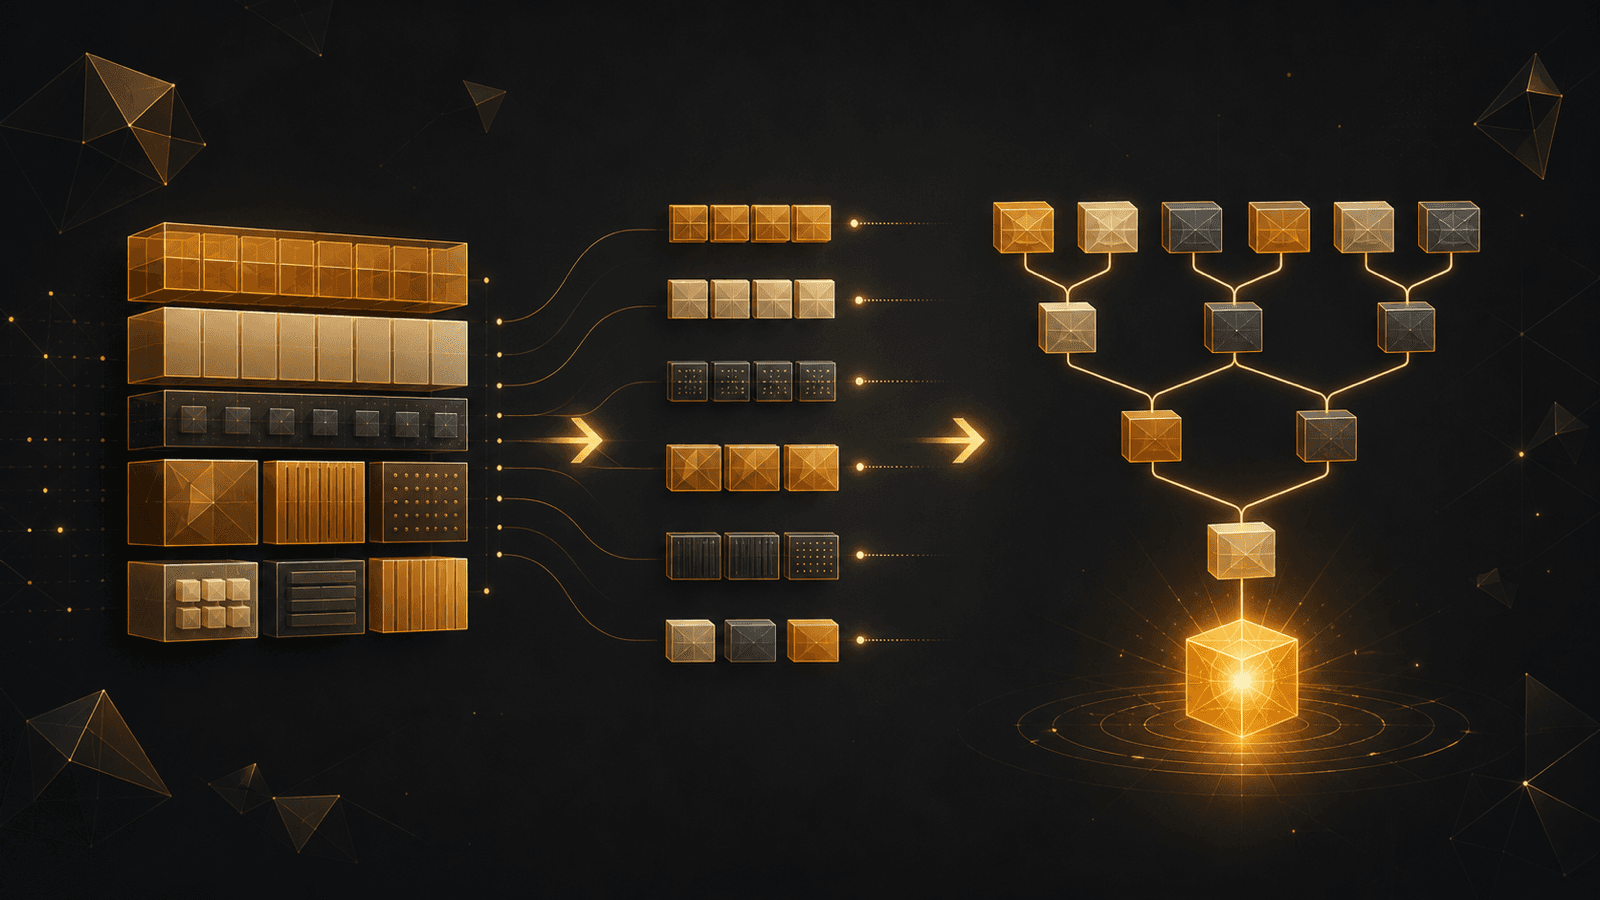
이더리움 SSZ가 합의 데이터를 바이트와 머클 루트로 바꾸는 원리를 타입, 오프셋, 일반화 인덱스와 함께 쉽게 설명합니다.
GOMTU약 6분
크립토 트랜잭션 시뮬레이션으로 서명 전 자산 이동·승인·가스 변화를 미리 확인하는 법과 결과를 맹신하면 안 되는 이유를 정리합니다.
GOMTU약 5분이더리움 이벤트 로그의 토픽과 데이터 구조, eth_getLogs 필터링, ABI 디코딩과 체인 재구성 리스크를 실무 관점에서 설명합니다.
GOMTU약 7분
이더리움 약한 주관성 체크포인트가 장거리 공격을 막는 원리, 체크포인트 동기화 과정과 노드 운영 시 검증할 점을 알아봅니다.
GOMTU약 5분이더리움 라이트 클라이언트가 헤더와 RPC 데이터를 검증하는 원리, 트러스트리스 RPC의 범위와 보안·프라이버시 한계를 정리합니다.
GOMTU약 4분
초안 ERC-7715가 dApp에 제한된 스마트 월렛 권한을 주는 방식과 지출 한도, 만료, 승인 전 확인할 보안 리스크를 설명해요.
GOMTU약 6분
머클 트리가 여러 거래를 하나의 루트 해시로 압축하는 원리와 포함 증명, 비트코인·이더리움·롤업 활용 사례를 쉽게 설명합니다.
GOMTU약 5분
EIP-7917 프로포저 룩어헤드가 다음 에포크 제안자 일정을 확정하고 사전 확인을 지원하는 원리와 한계를 설명합니다.
GOMTU약 6분
이더리움의 16,777,216 가스 트랜잭션 상한선과 블록 가스 한도의 차이, 대형 호출을 안전하게 나누는 개발자 대응법을 설명합니다.
GOMTU약 5분
EIP-8141 프레임 트랜잭션이 검증·가스 결제·실행을 어떻게 분리하고 네이티브 계정 추상화를 구현하려는지 알아봅니다.
GOMTU약 6분
이더리움 FOCIL(EIP-7805)이 검증자 포함 목록으로 블록 빌더를 제약하는 방식과 한계, 리스크, 현재 제안 상태를 설명해요.
GOMTU약 5분
ERC-4337 페이마스터가 가스비를 대납하고 토큰 결제를 지원하는 원리, 사용자 확인 사항과 보안·가용성 리스크를 쉽게 설명해요.
GOMTU약 5분
이더리움 히스토리 만료는 체인을 삭제하지 않고 노드 저장 공간을 줄입니다. EIP-4444의 구조, 실제 적용 범위, 과거 데이터 보존 방식을 설명해요.
GOMTU약 6분
이더리움 콜데이터의 함수 셀렉터와 ABI 인코딩 구조, 익스플로러 해석 원리, 컨트랙트 서명 전 확인할 보안 항목을 설명합니다.
GOMTU약 5분
이더리움 블롭 수수료와 EIP-4844의 별도 데이터 공간이 어떻게 작동하는지, L2 거래 비용이 오르는 이유까지 쉽게 설명합니다.
GOMTU약 5분
ERC-1271은 스마트 컨트랙트 지갑이 프로그래밍된 규칙으로 서명을 검증하게 해요. isValidSignature의 작동 원리와 호환성·보안 위험을 정리합니다.
GOMTU약 6분
ERC-2612 Permit과 유니스왑 Permit2의 작동 방식, 권한 범위, 만료 구조와 서명 피싱을 피하기 위한 안전 점검법을 비교합니다.
GOMTU약 6분
이더리움 검증자 통합, 타입 2 출금 자격 증명, 2,048 ETH maxEB의 작동 방식과 운영 전 확인할 위험을 정리합니다.
GOMTU약 7분
이더리움 검증자 슬래싱과 일반 다운타임 벌금의 차이, 세 가지 발생 조건, 상관관계 페널티와 운영자가 확인할 예방 체크리스트를 정리합니다.
GOMTU약 7분
이더리움 롤업의 unsafe, safe, finalized 상태가 무엇인지, 출금은 왜 더 오래 걸리는지, 어떤 상태를 확인해야 하는지 설명합니다.
GOMTU약 6분
이더리움 트랜잭션이 대기 중인 이유와 논스·가스비의 관계를 알아보고, 기다리기·속도 높이기·취소 중 안전한 대응을 선택해 보세요.
GOMTU약 6분
EIP-7702 지갑 위임의 작동 원리와 스마트 계정 기능, 피싱 위험, 의심 신호, 안전한 서명 체크리스트를 설명합니다.
GOMTU약 5분
양자컴퓨터가 크립토 지갑 키에 미치는 영향, 이더리움의 대응, 그리고 지금 사용자가 해야 할 일과 피해야 할 행동을 정리해요.
GOMTU약 6분
리스테이킹이 왜 2026년 DeFi 최대 내러티브가 됐을까요? EigenLayer, AVS, 유동성 리스테이킹 토큰(LRT), 그리고 겹겹이 쌓이는 리스크까지 — 수익을 좇기 전에 짚어야 할 것들을 쉽게 풀었어요. NFA.
GOMTU약 6분
글램스테르담은 세폴리아에 적용됐지만 후디 일정은 연기됐어요. 연기 이유와 ePBS·BAL의 변화, 아직 확정되지 않은 내용을 설명합니다.
GOMTU약 7분
이더리움 스테이킹을 처음 시작하는 분부터 리스테이킹까지 — 방법 선택, 단계별 실행, 흔한 실수·리스크·체크리스트를 한 번에 정리했어요.
GOMTU약 8분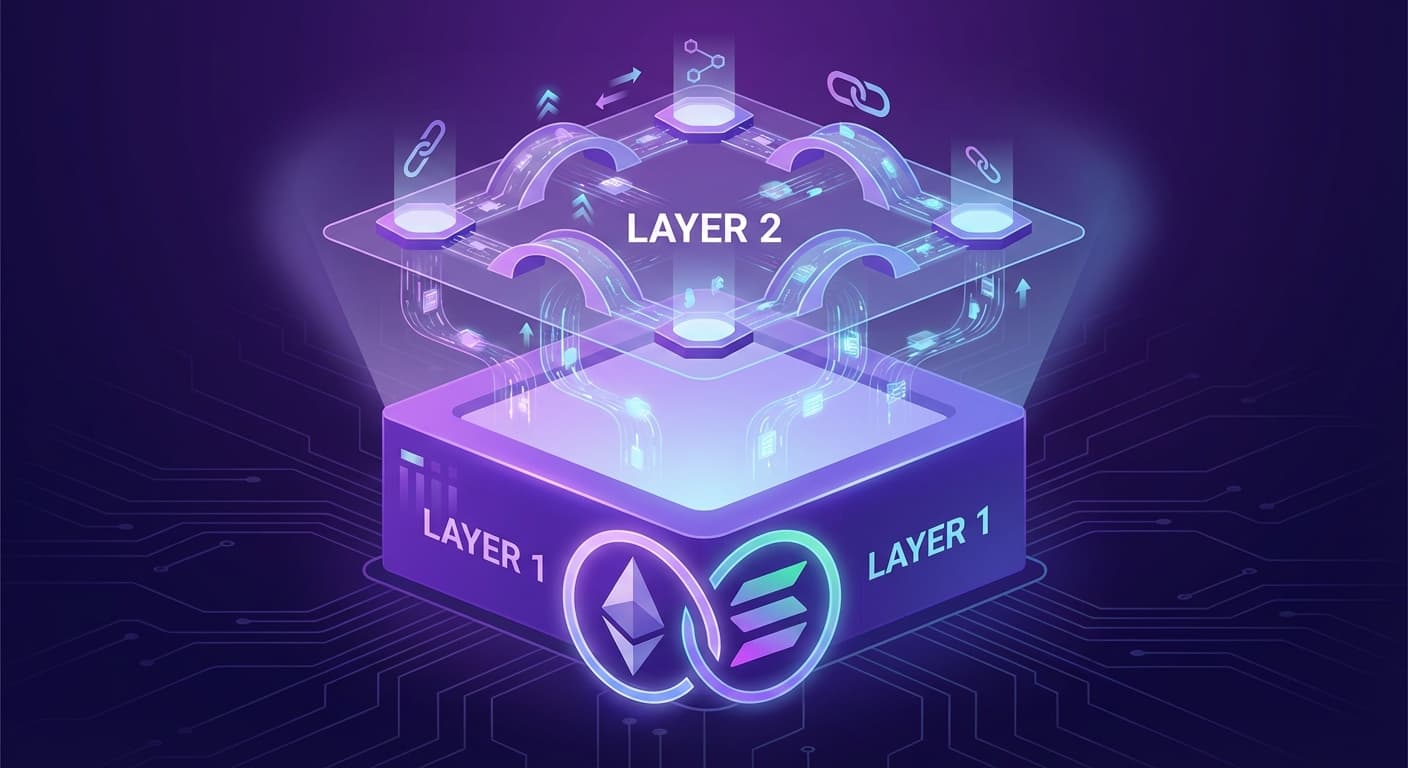
레이어1과 레이어2의 핵심 차이를 비교표로 한눈에 정리했어요. 롤업 작동 원리, Arbitrum·Base 비교, 브릿지 리스크, 상황별 선택 가이드까지 — 2026년판 업데이트.
GOMTU약 7분
이더리움 가스비의 작동 원리, 비용을 좌우하는 요인, 절약 실전 팁 7가지, 그리고 꼭 알아야 할 리스크까지 한 번에 정리했습니다.
GOMTU약 7분